Un registro y login en Laravel se arma con un controlador, rutas separadas para invitados y usuarios autenticados, y tres vistas. Aquí lo hacemos sin starter kit, conectado a MySQL y con Bootstrap 5 y Bootstrap Icons en las vistas.
Necesitas PHP 8.3 o superior (lo pide Laravel 13), Composer y MySQL o MariaDB corriendo en local. En el ejemplo el usuario es root sin contraseña, algo que solo conviene en desarrollo.
Crear el proyecto y conectar Laravel con MySQL
Crea el proyecto en una carpeta llamada registrologin:
composer create-project laravel/laravel registrologin
cd registrologin
Crea la base de datos en MySQL:
CREATE DATABASE IF NOT EXISTS registrologin CHARACTER SET utf8mb4 COLLATE utf8mb4_unicode_ci;
Una instalación nueva de Laravel usa SQLite por defecto, así que apunta el archivo .env a MySQL:
APP_NAME=RegistroLogin
DB_CONNECTION=mysql
DB_HOST=127.0.0.1
DB_PORT=3306
DB_DATABASE=registrologin
DB_USERNAME=root
DB_PASSWORD=
Ejecuta las migraciones:
php artisan migrate
Con eso se crean las tablas users, password_reset_tokens y sessions. La última guarda las sesiones en la base de datos, que es el comportamiento por defecto.
El modelo User que trae Laravel ya está listo para este tutorial. Su método casts() incluye 'password' => 'hashed', así que la contraseña se encripta sola al crear o actualizar un usuario, y name, email y password ya están en $fillable.
Controlador de autenticación
Genera el controlador con Artisan:
php artisan make:controller AuthController
Abre app/Http/Controllers/AuthController.php y reemplaza su contenido. Tiene los métodos para mostrar los formularios, validar credenciales, registrar usuarios y cerrar sesión:
<?php

namespace App\Http\Controllers;

use App\Models\User;
use Illuminate\Http\RedirectResponse;
use Illuminate\Http\Request;
use Illuminate\Support\Facades\Auth;
use Illuminate\View\View;

class AuthController extends Controller
{
    public function showLogin(): View
    {
        return view('auth.login');
    }

    public function login(Request $request): RedirectResponse
    {
        $credentials = $request->validate([
            'email' => ['required', 'email'],
            'password' => ['required'],
        ], [
            'email.required' => 'El correo electrónico es obligatorio.',
            'email.email' => 'Ingresa un correo electrónico válido.',
            'password.required' => 'La contraseña es obligatoria.',
        ]);

        if (Auth::attempt($credentials, $request->boolean('remember'))) {
            $request->session()->regenerate();

            return redirect()
                ->intended(route('dashboard'))
                ->with('success', '¡Bienvenido de nuevo, ' . Auth::user()->name . '!');
        }

        return back()
            ->withErrors(['email' => 'Las credenciales no coinciden con nuestros registros.'])
            ->onlyInput('email');
    }

    public function showRegister(): View
    {
        return view('auth.register');
    }

    public function register(Request $request): RedirectResponse
    {
        $data = $request->validate([
            'name' => ['required', 'string', 'max:255'],
            'email' => ['required', 'string', 'email', 'max:255', 'unique:users,email'],
            'password' => ['required', 'string', 'min:8', 'confirmed'],
        ], [
            'name.required' => 'El nombre es obligatorio.',
            'email.required' => 'El correo electrónico es obligatorio.',
            'email.unique' => 'Este correo electrónico ya está registrado.',
            'password.required' => 'La contraseña es obligatoria.',
            'password.min' => 'La contraseña debe tener al menos 8 caracteres.',
            'password.confirmed' => 'Las contraseñas no coinciden.',
        ]);

        $user = User::create([
            'name' => $data['name'],
            'email' => $data['email'],
            'password' => $data['password'],
        ]);

        Auth::login($user);
        $request->session()->regenerate();

        return redirect()
            ->route('dashboard')
            ->with('success', '¡Cuenta creada correctamente! Bienvenido, ' . $user->name . '.');
    }

    public function dashboard(): View
    {
        return view('dashboard');
    }

    public function logout(Request $request): RedirectResponse
    {
        Auth::logout();
        $request->session()->invalidate();
        $request->session()->regenerateToken();

        return redirect()
            ->route('login')
            ->with('status', 'Has cerrado sesión correctamente.');
    }
}
Auth::attempt() compara el correo y la contraseña con lo guardado y, si coinciden, abre la sesión. El segundo argumento activa la opción «Recuérdame». Justo después se llama a regenerate() para cambiar el ID de sesión, y intended() devuelve al usuario a la página que quería visitar antes de que lo mandaran al login, o al dashboard si no había ninguna.
Cuando las credenciales fallan, onlyInput('email') devuelve el correo al formulario y deja la contraseña vacía. El mensaje de error es el mismo si falla el correo o la contraseña, para no revelar qué correos existen.
En register() la regla unique:users,email comprueba que el correo no exista ya en la tabla users, y confirmed exige un campo password_confirmation igual a password. El logout hace tres cosas: cierra la sesión, invalida la anterior y genera un token CSRF nuevo.
Rutas para invitados y usuarios autenticados
En routes/web.php separa lo que ve quien no ha iniciado sesión (guest) de lo que requiere sesión (auth):
<?php

use App\Http\Controllers\AuthController;
use Illuminate\Support\Facades\Auth;
use Illuminate\Support\Facades\Route;

Route::get('/', function () {
    return Auth::check()
        ? redirect()->route('dashboard')
        : redirect()->route('login');
});

Route::middleware('guest')->group(function () {
    Route::get('/login', [AuthController::class, 'showLogin'])->name('login');
    Route::post('/login', [AuthController::class, 'login']);
    Route::get('/register', [AuthController::class, 'showRegister'])->name('register');
    Route::post('/register', [AuthController::class, 'register']);
});

Route::middleware('auth')->group(function () {
    Route::get('/dashboard', [AuthController::class, 'dashboard'])->name('dashboard');
    Route::post('/logout', [AuthController::class, 'logout'])->name('logout');
});
La ruta se llama login a propósito: cuando alguien sin sesión entra a una ruta con auth, Laravel lo redirige a la ruta con ese nombre.
Vistas con Bootstrap 5 y Bootstrap Icons
Layout base
Crea resources/views/layouts/app.blade.php. Incluye la barra de navegación (que cambia según haya sesión o no), los mensajes flash y el script que muestra u oculta la contraseña, que va una sola vez aquí para no repetirlo en cada formulario:
<!DOCTYPE html>
<html lang="es">
<head>
<meta charset="UTF-8">
<meta name="viewport" content="width=device-width, initial-scale=1.0">
<title>@yield('title', 'RegistroLogin')</title>
<link href="https://cdn.jsdelivr.net/npm/bootstrap@5.3.3/dist/css/bootstrap.min.css" rel="stylesheet">
<link href="https://cdn.jsdelivr.net/npm/bootstrap-icons@1.11.3/font/bootstrap-icons.min.css" rel="stylesheet">
<style>
body {
background-color: #f4f6f9;
min-height: 100vh;
display: flex;
flex-direction: column;
}
.auth-card {
border: 0;
border-radius: 1rem;
box-shadow: 0 0.5rem 1.5rem rgba(0, 0, 0, 0.08);
}
</style>
</head>
<body>
<nav class="navbar navbar-expand-lg navbar-dark bg-primary shadow-sm">
<div class="container-fluid px-4">
<a class="navbar-brand fw-semibold d-flex align-items-center gap-2" href="{{ url('/') }}">
<i class="bi bi-shield-lock-fill"></i>
<span>RegistroLogin</span>
</a>
<button class="navbar-toggler" type="button" data-bs-toggle="collapse" data-bs-target="#mainNavbar" aria-controls="mainNavbar" aria-expanded="false" aria-label="Mostrar menú">
<span class="navbar-toggler-icon"></span>
</button>
<div class="collapse navbar-collapse" id="mainNavbar">
<ul class="navbar-nav ms-auto align-items-lg-center gap-2">
@auth
<li class="nav-item">
<a class="nav-link {{ request()->routeIs('dashboard') ? 'active fw-semibold' : '' }}" href="{{ route('dashboard') }}">
<i class="bi bi-house-door me-1"></i>Inicio
</a>
</li>
<li class="nav-item dropdown">
<a class="nav-link dropdown-toggle text-white d-flex align-items-center gap-1" href="#" role="button" data-bs-toggle="dropdown" aria-expanded="false">
<i class="bi bi-person-circle"></i>
<span>{{ Auth::user()->name }}</span>
</a>
<ul class="dropdown-menu dropdown-menu-end">
<li>
<span class="dropdown-item-text small text-muted">{{ Auth::user()->email }}</span>
</li>
<li><hr class="dropdown-divider"></li>
<li>
<form action="{{ route('logout') }}" method="POST">
@csrf
<button type="submit" class="dropdown-item text-danger">
<i class="bi bi-box-arrow-right me-2"></i>Cerrar sesión
</button>
</form>
</li>
</ul>
</li>
@else
<li class="nav-item">
<a class="nav-link {{ request()->routeIs('login') ? 'active fw-semibold' : '' }}" href="{{ route('login') }}">
<i class="bi bi-box-arrow-in-right me-1"></i>Iniciar sesión
</a>
</li>
<li class="nav-item">
<a class="btn btn-light btn-sm text-primary fw-semibold px-3" href="{{ route('register') }}">
<i class="bi bi-person-plus me-1"></i>Registrarse
</a>
</li>
@endauth
</ul>
</div>
</div>
</nav>
<main class="container-fluid px-4 py-4 flex-grow-1">
@if (session('success'))
<div class="alert alert-success alert-dismissible fade show d-flex align-items-center" role="alert">
<i class="bi bi-check-circle-fill me-2"></i>
<div>{{ session('success') }}</div>
<button type="button" class="btn-close" data-bs-dismiss="alert" aria-label="Cerrar"></button>
</div>
@endif
@if (session('status'))
<div class="alert alert-info alert-dismissible fade show d-flex align-items-center" role="alert">
<i class="bi bi-info-circle-fill me-2"></i>
<div>{{ session('status') }}</div>
<button type="button" class="btn-close" data-bs-dismiss="alert" aria-label="Cerrar"></button>
</div>
@endif
@yield('content')
</main>
<footer class="text-center text-muted py-3 small">
© {{ date('Y') }} RegistroLogin · Laravel + Bootstrap 5
</footer>
<script src="https://cdn.jsdelivr.net/npm/bootstrap@5.3.3/dist/js/bootstrap.bundle.min.js"></script>
<script>
document.querySelectorAll('.toggle-password').forEach(button => {
button.addEventListener('click', () => {
const input = document.getElementById(button.dataset.target);
const icon = button.querySelector('i');
const isPassword = input.type === 'password';
input.type = isPassword ? 'text' : 'password';
icon.classList.toggle('bi-eye', !isPassword);
icon.classList.toggle('bi-eye-slash', isPassword);
});
});
</script>
</body>
</html>
Login
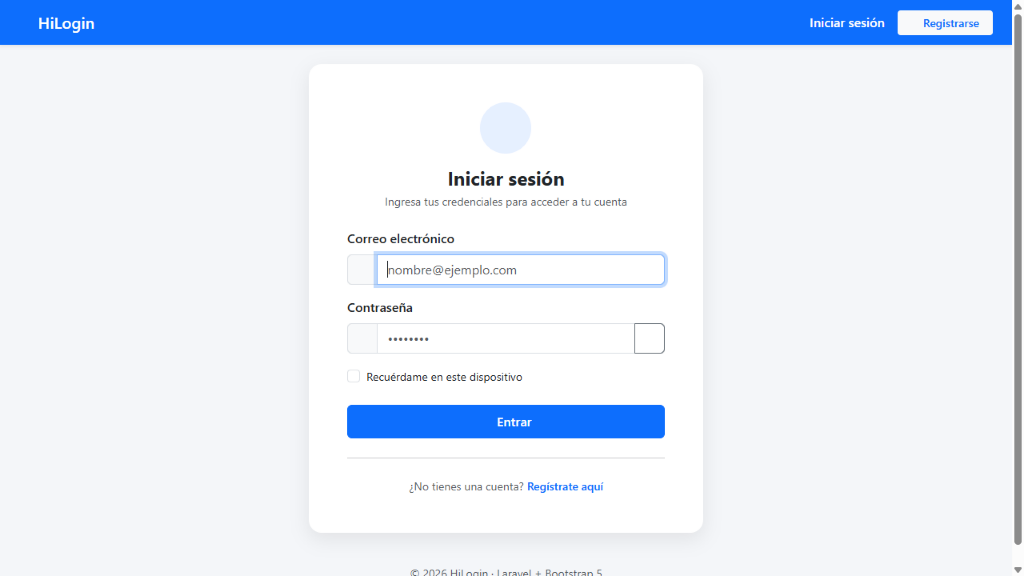
Crea resources/views/auth/login.blade.php. El formulario lleva @csrf y muestra cada error junto a su campo con @error:
@extends('layouts.app')

@section('title', 'Iniciar sesión - RegistroLogin')

@section('content')
<div class="row justify-content-center">
    <div class="col-md-6 col-lg-5">
        <div class="card auth-card">
            <div class="card-body p-4 p-md-5">
                <div class="text-center mb-4">
                    <div class="d-inline-flex align-items-center justify-content-center bg-primary bg-opacity-10 text-primary rounded-circle mb-3" style="width: 64px; height: 64px;">
                        <i class="bi bi-person-lock fs-2"></i>
                    </div>
                    <h1 class="h4 fw-bold mb-1">Iniciar sesión</h1>
                    <p class="text-muted small mb-0">Ingresa tus credenciales para acceder a tu cuenta</p>
                </div>

                <form action="{{ route('login') }}" method="POST" novalidate>
                    @csrf

                    <div class="mb-3">
                        <label for="email" class="form-label fw-medium">Correo electrónico</label>
                        <div class="input-group">
                            <span class="input-group-text bg-light"><i class="bi bi-envelope text-muted"></i></span>
                            <input
                                type="email"
                                class="form-control @error('email') is-invalid @enderror"
                                id="email"
                                name="email"
                                value="{{ old('email') }}"
                                placeholder="nombre@ejemplo.com"
                                required
                                autofocus
                            >
                            @error('email')
                                <div class="invalid-feedback">{{ $message }}</div>
                            @enderror
                        </div>
                    </div>

                    <div class="mb-3">
                        <label for="password" class="form-label fw-medium">Contraseña</label>
                        <div class="input-group">
                            <span class="input-group-text bg-light"><i class="bi bi-lock text-muted"></i></span>
                            <input
                                type="password"
                                class="form-control @error('password') is-invalid @enderror"
                                id="password"
                                name="password"
                                placeholder="••••••••"
                                required
                            >
                            <button class="btn btn-outline-secondary toggle-password" type="button" data-target="password" aria-label="Mostrar contraseña">
                                <i class="bi bi-eye"></i>
                            </button>
                            @error('password')
                                <div class="invalid-feedback">{{ $message }}</div>
                            @enderror
                        </div>
                    </div>

                    <div class="mb-4 form-check">
                        <input type="checkbox" class="form-check-input" id="remember" name="remember" {{ old('remember') ? 'checked' : '' }}>
                        <label class="form-check-label small" for="remember">Recuérdame en este dispositivo</label>
                    </div>

                    <button type="submit" class="btn btn-primary w-100 py-2 fw-semibold">
                        <i class="bi bi-box-arrow-in-right me-2"></i>Entrar
                    </button>
                </form>

                <hr class="my-4">

                <p class="text-center small text-muted mb-0">
                    ¿No tienes una cuenta?
                    <a href="{{ route('register') }}" class="text-decoration-none fw-semibold">Regístrate aquí</a>
                </p>
            </div>
        </div>
    </div>
</div>
@endsection
Registro
Crea resources/views/auth/register.blade.php:
@extends('layouts.app')

@section('title', 'Crear cuenta - RegistroLogin')

@section('content')
<div class="row justify-content-center">
    <div class="col-md-6 col-lg-5">
        <div class="card auth-card">
            <div class="card-body p-4 p-md-5">
                <div class="text-center mb-4">
                    <div class="d-inline-flex align-items-center justify-content-center bg-primary bg-opacity-10 text-primary rounded-circle mb-3" style="width: 64px; height: 64px;">
                        <i class="bi bi-person-plus-fill fs-2"></i>
                    </div>
                    <h1 class="h4 fw-bold mb-1">Crear cuenta</h1>
                    <p class="text-muted small mb-0">Completa tus datos para registrarte en RegistroLogin</p>
                </div>

                <form action="{{ route('register') }}" method="POST" novalidate>
                    @csrf

                    <div class="mb-3">
                        <label for="name" class="form-label fw-medium">Nombre completo</label>
                        <div class="input-group">
                            <span class="input-group-text bg-light"><i class="bi bi-person text-muted"></i></span>
                            <input
                                type="text"
                                class="form-control @error('name') is-invalid @enderror"
                                id="name"
                                name="name"
                                value="{{ old('name') }}"
                                placeholder="Tu nombre"
                                required
                                autofocus
                            >
                            @error('name')
                                <div class="invalid-feedback">{{ $message }}</div>
                            @enderror
                        </div>
                    </div>

                    <div class="mb-3">
                        <label for="email" class="form-label fw-medium">Correo electrónico</label>
                        <div class="input-group">
                            <span class="input-group-text bg-light"><i class="bi bi-envelope text-muted"></i></span>
                            <input
                                type="email"
                                class="form-control @error('email') is-invalid @enderror"
                                id="email"
                                name="email"
                                value="{{ old('email') }}"
                                placeholder="nombre@ejemplo.com"
                                required
                            >
                            @error('email')
                                <div class="invalid-feedback">{{ $message }}</div>
                            @enderror
                        </div>
                    </div>

                    <div class="mb-3">
                        <label for="password" class="form-label fw-medium">Contraseña</label>
                        <div class="input-group">
                            <span class="input-group-text bg-light"><i class="bi bi-lock text-muted"></i></span>
                            <input
                                type="password"
                                class="form-control @error('password') is-invalid @enderror"
                                id="password"
                                name="password"
                                placeholder="Mínimo 8 caracteres"
                                required
                            >
                            <button class="btn btn-outline-secondary toggle-password" type="button" data-target="password" aria-label="Mostrar contraseña">
                                <i class="bi bi-eye"></i>
                            </button>
                            @error('password')
                                <div class="invalid-feedback">{{ $message }}</div>
                            @enderror
                        </div>
                    </div>

                    <div class="mb-4">
                        <label for="password_confirmation" class="form-label fw-medium">Confirmar contraseña</label>
                        <div class="input-group">
                            <span class="input-group-text bg-light"><i class="bi bi-shield-check text-muted"></i></span>
                            <input
                                type="password"
                                class="form-control"
                                id="password_confirmation"
                                name="password_confirmation"
                                placeholder="Repite tu contraseña"
                                required
                            >
                            <button class="btn btn-outline-secondary toggle-password" type="button" data-target="password_confirmation" aria-label="Mostrar contraseña">
                                <i class="bi bi-eye"></i>
                            </button>
                        </div>
                    </div>

                    <button type="submit" class="btn btn-primary w-100 py-2 fw-semibold">
                        <i class="bi bi-person-check me-2"></i>Registrarse
                    </button>
                </form>

                <hr class="my-4">

                <p class="text-center small text-muted mb-0">
                    ¿Ya tienes una cuenta?
                    <a href="{{ route('login') }}" class="text-decoration-none fw-semibold">Inicia sesión</a>
                </p>
            </div>
        </div>
    </div>
</div>
@endsection
Página de inicio (dashboard)
Crea resources/views/dashboard.blade.php:
@extends('layouts.app')
@section('title', 'Inicio - RegistroLogin')
@section('content')
<div class="card auth-card">
<div class="card-body p-4 d-flex flex-column flex-md-row align-items-md-center justify-content-between gap-3">
<div class="d-flex align-items-center gap-3">
<div class="d-inline-flex align-items-center justify-content-center bg-primary bg-opacity-10 text-primary rounded-circle" style="width: 56px; height: 56px;">
<i class="bi bi-person-badge fs-3"></i>
</div>
<div>
<h1 class="h3 fw-bold mb-1">Hola, {{ Auth::user()->name }}</h1>
<p class="text-muted small mb-0">{{ Auth::user()->email }} · Miembro desde {{ Auth::user()->created_at->format('d/m/Y') }}</p>
</div>
</div>
<form action="{{ route('logout') }}" method="POST">
@csrf
<button type="submit" class="btn btn-outline-danger">
<i class="bi bi-box-arrow-right me-2"></i>Cerrar sesión
</button>
</form>
</div>
</div>
@endsection
Probar el registro y el login
Levanta el servidor de desarrollo:
php artisan serve
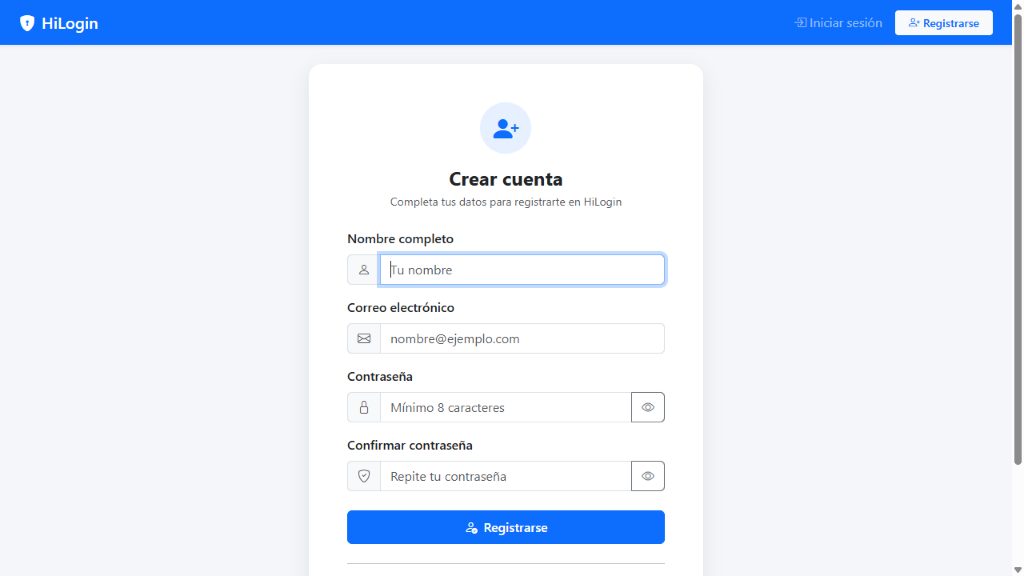
Abre http://127.0.0.1:8000. Como no hay sesión, te redirige a /login, y desde ahí puedes iniciar sesión o crear una cuenta en /register.
Regístrate con un correo y una contraseña de al menos 8 caracteres: deberías llegar al dashboard con un mensaje de bienvenida. Cierra sesión, intenta entrar con una contraseña incorrecta y comprueba que aparece el error. Prueba también abrir /dashboard sin sesión, que debe llevarte al login.
Para ver lo que se guardó, consulta la tabla en MySQL:
SELECT id, name, email, password FROM users;
La columna password contiene un hash, nunca la contraseña original.
Qué falta antes de usarlo en producción
Este sistema cubre registro, login y logout. No incluye verificación de correo, recuperación de contraseña ni límite de intentos de inicio de sesión; para lo último puedes añadir el middleware throttle a la ruta de login o usar RateLimiter.
Los starter kits oficiales sí traen esas piezas: en Laravel 13 usan Laravel Fortify para la autenticación y generan las rutas, controladores y vistas dentro de tu proyecto. Aunque no vayas a usar uno, instalarlo en un proyecto de prueba sirve para estudiar cómo implementan cada función.
Opcional: nombres de tabla en singular
Laravel nombra las tablas en plural por convención (users, sessions, password_reset_tokens). Si prefieres singular, hay que cambiarlo en varios sitios, y conviene hacerlo antes de ejecutar php artisan migrate. A cambio, cualquier tutorial o paquete que asuma users te pedirá ajustes.
En la migración database/migrations/0001_01_01_000000_create_users_table.php, cambia los nombres:
Schema::create('user', function (Blueprint $table) {
    $table->id();
    $table->string('name');
    $table->string('email')->unique();
    $table->timestamp('email_verified_at')->nullable();
    $table->string('password');
    $table->rememberToken();
    $table->timestamps();
});

Schema::create('password_reset_token', function (Blueprint $table) {
    $table->string('email')->primary();
    $table->string('token');
    $table->timestamp('created_at')->nullable();
});

Schema::create('session', function (Blueprint $table) {
    $table->string('id')->primary();
    $table->foreignId('user_id')->nullable()->index();
    $table->string('ip_address', 45)->nullable();
    $table->text('user_agent')->nullable();
    $table->longText('payload');
    $table->integer('last_activity')->index();
});
Indica la tabla en el modelo app/Models/User.php:
protected $table = 'user';
Añade estas dos variables al .env para que la sesión y los tokens de contraseña usen las tablas nuevas:
SESSION_TABLE=session
AUTH_PASSWORD_RESET_TOKEN_TABLE=password_reset_token
Y en el controlador, cambia la regla de unicidad para que apunte a la tabla nueva: 'unique:user,email'.
Si deseas el proyecto completo contactame.